中秋、国庆双节临近,为严格落实省厅关于双节假期网络信息安全保障工作的指导精神,河南医药健康技师学院提前谋划、主动作为,启动节前网络安全专项保障行动,通过网络安全自查、信息系统渗透测试、全业务漏洞扫描、安全策略加固四项举措,全面排查整治安全隐患,全力保障双节期间校园网络和数据安全。
双节假期期间,师生离校、运维值守力量减弱,网络攻击、恶意入侵和漏洞利用行为高发,是高校网络安全风险的高发窗口期。高校承载着师生个人信息、教学科研数据和校园政务数据,网络安全直接关系校园秩序、数据安全和舆情稳定。
在安全自查环节,学校组织专业技术人员对出口链路负载均衡、边界防火墙、入侵防护系统、WEB应用安全网关、日志审计系统、漏洞扫描系统等核心安全设备开展全覆盖、无死角巡检,重点核查设备性能、接口状态、防护策略和日志留存情况。检查结果显示,各类安全设备运行状态良好,安全策略正常有效,为双节期间校园网络平稳运行筑牢第一道安全防线。
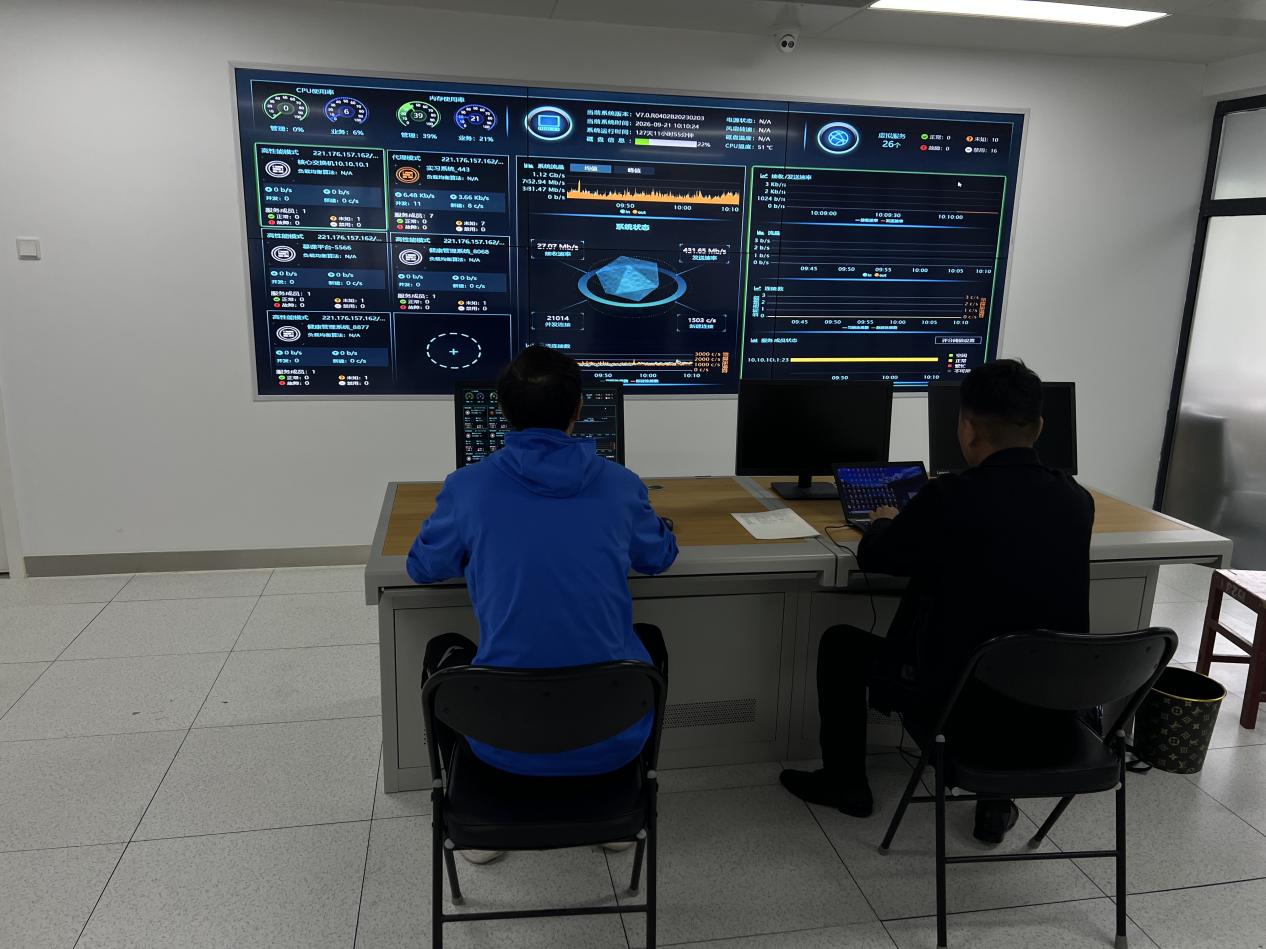
在渗透测试环节,学校对校园统一认证平台、AI平台、官网系统、实习平台、教务系统等五大核心业务系统开展黑盒渗透测试,模拟黑客真实攻击手段,全方位排查系统安全漏洞和防御短板。测试累计发现弱口令、越权访问、未授权访问、认证绕过等各类漏洞7个,其中高危漏洞6个。针对发现的问题,学校逐项研判、立行立改,坚决杜绝系统入侵、数据篡改、师生信息泄露等安全事件发生。
在漏洞扫描环节,学校依托专业安全工具,对校园业务服务器网段开展全域自动化漏洞扫描,累计发现存活主机76台,排查各类漏洞387个,其中高危漏洞91个、中危漏洞181个。通过建立分级漏洞台账,精准定位安全脆弱点,从源头阻断漏洞利用攻击路径,大幅降低校园网络被入侵、数据被窃取的风险。
在安全加固环节,学校按照网络安全等级保护要求,对入侵防御系统、边界防火墙、WEB应用防火墙等安全设备开展专项加固:落实账号"三权分立"、登录失败锁定、管理地址白名单等身份鉴别措施;细化访问控制与防护策略,启用SQL注入、跨站脚本、文件上传等攻击防护规则;完善审计日志留存机制,日志留存不少于6个月;常态化更新攻击特征识别库,确保对新型网络攻击的识别与阻断能力。
此次专项保障行动形成了"检查—测试—扫描—加固"层层递进、闭环管理的网络安全保障体系。学校相关负责人表示,网络安全无小事,学校将以此次双节保障为契机,持续完善"事前预防、事中防护、事后溯源"的长效安全防护体系,不断提升校园网络安全常态化治理水平,为智慧校园稳定运行和教学科研工作顺利开展筑牢坚实的安全根基。
 厚德尚技
 思想自由、兼容并包。
 志于道,据于德,
 秋冬春夏,
 秋冬春夏,
 开封画卷美不胜收,